

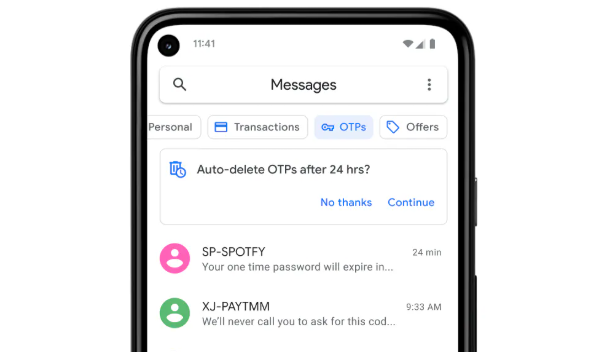
वृत्तसंस्था : ऑनलाइन व्यवहारांमध्ये वाढ होत असताना सायबर फसवणुकीच्या घटनाही वाढत आहेत. अनेकजण मोबाईलवर ओटीपी (OTP) आल्यावर संपूर्ण संदेश न वाचता केवळ नोटिफिकेशनमधील कोड वापरून व्यवहार पूर्ण करतात. याच निष्काळजीपणाचा फायदा सायबर भामटे घेत असल्याने भारतीय दूरसंचार नियामक प्राधिकरण (TRAI) ओटीपी संदेशांशी संबंधित नियमांमध्ये बदल करण्याच्या तयारीत असल्याचे वृत्त आहे. प्रस्तावित बदलांनुसार, ओटीपी थेट नोटिफिकेशन बार किंवा लॉक स्क्रीनवर दिसण्याऐवजी तो पाहण्यासाठी वापरकर्त्यांना मेसेजेस ॲप उघडावे लागू शकते. त्यामुळे फोनच्या स्क्रीनवरून ओटीपी पाहून तो चोरण्याचा धोका कमी होण्याची शक्यता आहे. याशिवाय, बँका, ई-कॉमर्स कंपन्या आणि इतर डिजिटल सेवांकडून पाठवण्यात येणाऱ्या ओटीपी संदेशांचे स्वरूप अधिक स्पष्ट आणि एकसमान करण्याचाही विचार सुरू आहे. संदेशामध्ये संबंधित कंपनीचे नाव, ओटीपी कोणत्या व्यवहारासाठी पाठवण्यात आला आहे आणि त्या कोडची वैधता किती वेळ आहे, याची माहिती देण्याचा प्रस्ताव असल्याचे समोर आले आहे. मात्र, हे बदल नेमके कधी आणि कोणत्या स्वरूपात लागू होतील, याबाबत अद्याप अधिकृत घोषणा झालेली नाही.
सायबर गुन्हेगार अनेकदा बँक किंवा कंपनीचे अधिकारी असल्याचे भासवून नागरिकांकडून ओटीपी मिळवण्याचा प्रयत्न करतात. एकदा ओटीपी त्यांच्या हाती लागल्यानंतर अनधिकृत व्यवहार किंवा खात्यातील रक्कम काढण्यासारख्या घटना घडू शकतात. त्यामुळे केवळ तांत्रिक बदलांवर अवलंबून न राहता नागरिकांनीही सतर्क राहणे आवश्यक आहे. ओटीपी मिळाल्यानंतर संपूर्ण संदेश काळजीपूर्वक वाचणे, तो कोणत्या व्यवहारासाठी आला आहे याची खात्री करणे आणि स्वतः कोणताही व्यवहार केलेला नसताना आलेला ओटीपी कोणाशीही शेअर न करणे अत्यंत महत्त्वाचे आहे. तसेच अनोळखी व्यक्तींचे फोन, व्हॉट्सॲप संदेश किंवा संशयास्पद लिंकवर विश्वास ठेवू नये. प्रस्तावित बदलांमुळे नोटिफिकेशनमधून ओटीपी चोरण्याचा धोका कमी होऊ शकतो, मात्र फोन कॉल, बनावट वेबसाइट, फिशिंग लिंक आणि इतर माध्यमांतून होणाऱ्या फसवणुकीला पूर्णपणे आळा बसेलच असे नाही. त्यामुळे डिजिटल व्यवहार करताना सतर्कता, अधिकृत माहितीची पडताळणी आणि सुरक्षिततेच्या मूलभूत नियमांचे पालन करणे हेच सायबर फसवणुकीपासून बचावाचे सर्वात प्रभावी साधन ठरणार आहे.

